 prismgate
WordPressの定番フォーム「Contact Form 7」に、深刻な穴(脆弱性)が見つかりました。
お問い合わせを装って危険なファイルを置かれ、最悪の場合はサイトの乗っ取りにつながるおそれも。対象はバージョン6.2〜6.2.3。特に、採用応募や見積もり依頼など、ファイル添付欄のあるフォームは要注意です。確認は数分。まずはバージョンを!
皆さん、こんにちは。プリズムゲート株式会社の芝田弘美です。
今回お伝えするのは、次の3つ。何が起きているのか、今日やるべき確認、そしてWordPressの更新を社内で誰が見ているのか。この機会に、体制も見直してみませんか?
何が起きているのか:お問い合わせフォームが「入口」に
対象は、Contact Form 7のバージョン6.2〜6.2.3。フォームのファイル添付欄を使えば、ログインしていない第三者でもサーバーに任意のファイルを置けてしまう、という不具合です。
手口はシンプル。添付するファイルの名前に細工をすると、本来はじかれるはずの危険なプログラムのファイルが、Contact Form 7のチェックをすり抜けてしまう。
さらに、送信後に消えるはずの一時ファイルが、サーバーに残ったままになる。
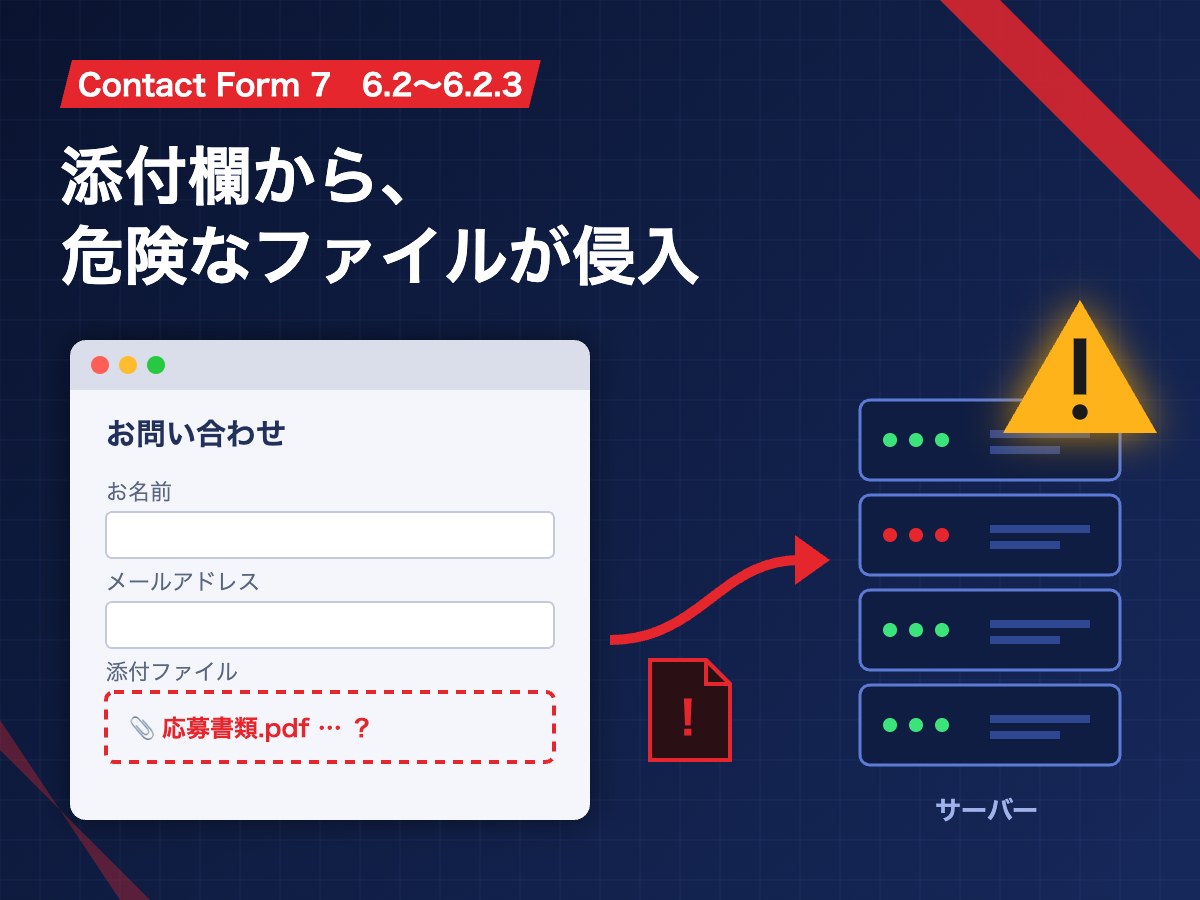
怖いのはその先です。サーバーの設定によっては、置かれたファイルを外から実行され、サイトの乗っ取りにまでつながる可能性があると報告されています。
脆弱性の公式記録(CVE-2026-114432)での深刻度は、10点満点中9.8。別のデータベースでは8.1とする評価もありますが、いずれにしても「高い」部類です。
狙われやすいのは、採用応募フォームや見積もり依頼フォームなど、ファイル添付欄のあるフォーム。心当たりのある方は、特に急いでください。
なぜ「今日」なのか:知れ渡ったのはここ数日
修正版の6.2.4は、10月29日にすでに公開されています。では、なぜ今あらためて急ぐのか。
この穴が脆弱性データベース(WPScan)に載ったのが11月5日、世界共通の脆弱性番号(CVE)として登録されたのが11月8日。つまり、多くの人に知れ渡ったのはここ数日の話です。
そして、脆弱性データベースを見ているのは守る側だけではありません。攻撃する側も、同じ情報を見ています。
「直し方が公開された=狙い方も公開された」と考えるのが、ネットの世界の常識。更新していないサイトが狙われやすくなるのは、むしろこれからです。
今日やること:確認は数分で終わります
- 管理画面にログイン:WordPressの管理画面を開く
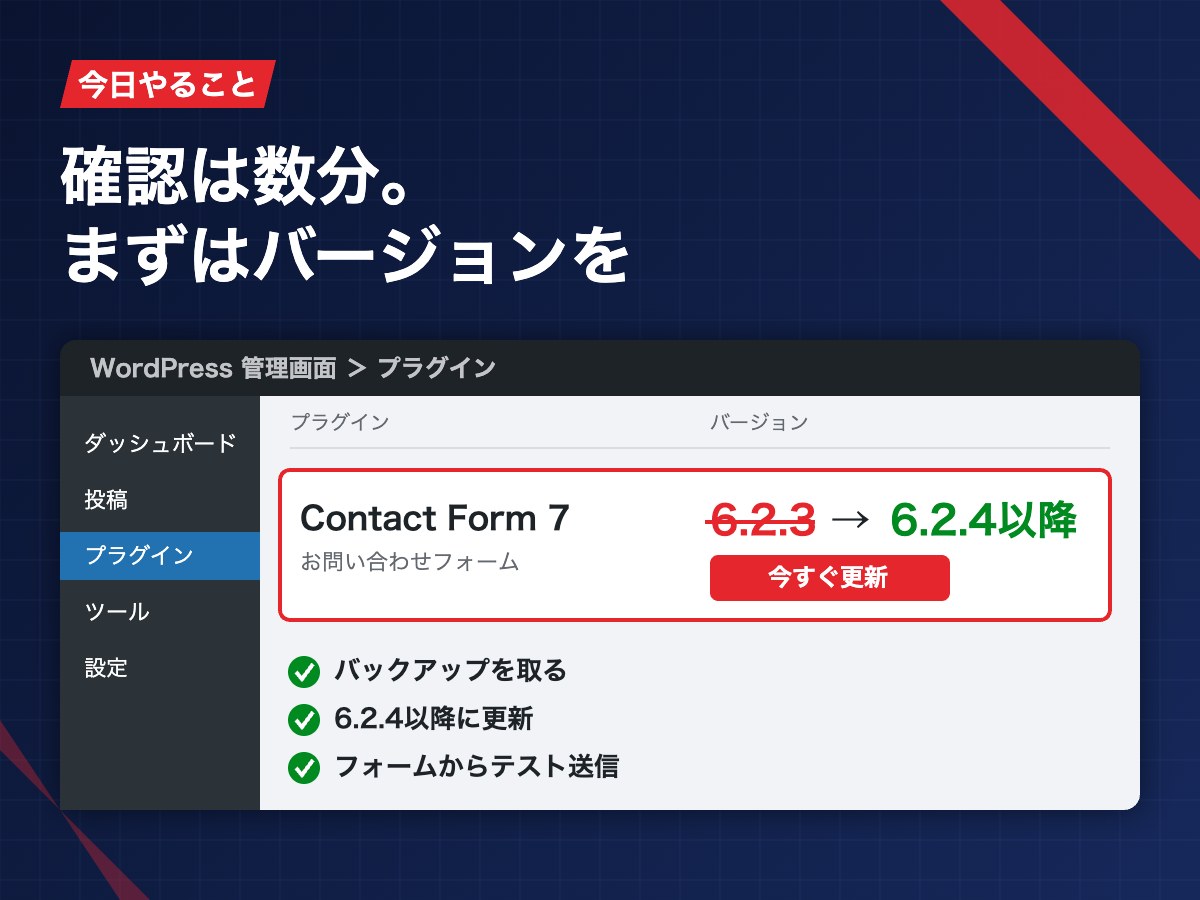
- バージョンを確認:「プラグイン」一覧で、Contact Form 7のバージョンを見る
- 6.2〜6.2.3なら更新:6.2.4以降へ(現在の最新は6.2.4.1)
開発元は、影響を受けない古いバージョンを含め、すべての利用者に6.2.4以降への更新を推奨しています。
更新時の注意点
今回の修正で、添付できるファイルの種類の判定方法が変わりました。これまで受け付けていた形式(WordやZIPなど)が、更新後にはじかれる場合があります。
更新前にはバックアップを取り、更新後は必ずフォームからテスト送信を。添付ファイルがきちんと届くか、ここまで確認して完了です。
フォームだけの話ではない:WordPressとPHPのバージョン
今回はプラグインの話でしたが、実はもっと見落とされやすいのが、WordPress本体と、その土台で動く「PHP」というプログラムのバージョンです。
WordPressが推奨するPHPは、8.3以上。一方、PHP 8.1はすでに2025年末でサポートが終了し、8.2も2026年12月31日で終了します。あと7週間ほど。サポートが切れると、新たな脆弱性が見つかっても修正は提供されません。
やっかいなのは、PHPはサーバー側の設定のため、普段の更新作業では目に入りにくいこと。WordPressの「ツール」→「サイトヘルス」で、現在のPHPバージョンを確認できます。
ただし、PHPの切り替えはテーマやプラグインとの相性確認が必要で、手順を誤ると画面が真っ白になることも。ここは専門家と一緒に進めたい部分です。
「100%安全」はない。でも「放置」は別問題
ネットの安全性は、残念ながら100%にはなりません。どれだけ気をつけていても、新しい穴は見つかります。
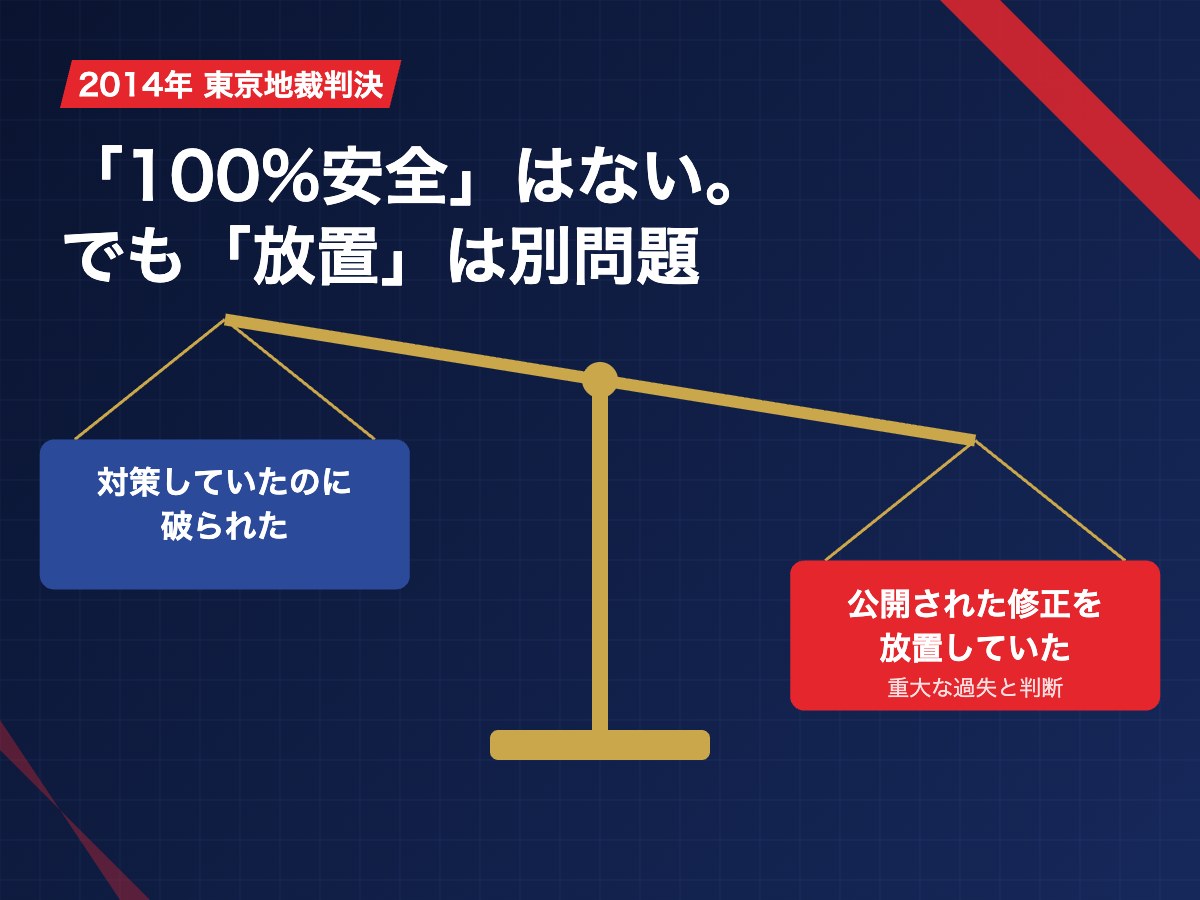
ただし、「対策していたのに破られた」と「公開された修正を放置していた」は、まったく別の話。
2014年の東京地裁の判決では、通販サイトのカード情報流出をめぐり、国やIPA(情報処理推進機構)が注意喚起していた対策を怠ったとして、サイトを制作・保守していた会社に約2,200万円の賠償が命じられました。
公的な注意喚起は「専門家として当然果たすべき責務」の基準とされ、重大な過失として、契約上の賠償上限も適用されませんでした。
この裁判は制作会社の責任を問うものでしたが、サイト運営者側も3割の過失相殺を受けています。発注した側・運営する側にも、相応の管理が求められるということ。
また、お問い合わせフォームで個人情報を受け取る会社には、個人情報保護法上の安全管理措置が義務づけられています。
漏えいが起きれば、個人情報保護委員会への報告やお客様への通知、謝罪や対応の費用、そして信用。公開済みの修正を当てていなかったとなれば、「管理不足」と見られても反論は難しいでしょう。
社内のWeb担当者だけで、抱え込まない
社内にWeb担当者がいる会社でも、サーバー側のことまで対応できる人はほとんどいません。ページの更新やSNS運用、アクセス解析で手一杯。そこに「PHPを上げてください」「脆弱性が出ました」と言われても、判断のしようがないのが実情です。
大切なのは、何かあったときにWeb担当者がすぐ相談できる、身近な専門家がいること。
「これ、更新して大丈夫?」と気軽に聞ける相手がいるだけで、担当者は安心して本来の仕事、つまりお客様に届く情報発信や改善に時間を使えます。守りが固まってこそ、攻めに集中できる。安心して運営できる体制は、ネットからの成果にもつながります。
まずは無料相談で、今のサイトの状態を確認しませんか
プリズムゲートでは、他社が制作したサイトでもWebサポートを行っています。
- バージョン確認と更新:Contact Form 7・WordPress本体・プラグイン
- PHPの移行支援:現在のバージョン確認と、安全な移行の進め方
- 現状の洗い出し:「いま何が危ないのか」がわかる
「うちのサイト、誰が更新しているんだっけ?」と少しでも思ったら、それが見直しのタイミングです。まずは無料相談で、お気軽にお声がけください。
著者紹介
芝田弘美(しばた ひろみ)
プリズムゲート株式会社 代表取締役
中央大学商学部でマーケティングを学び、大手コンビニエンスストア本部を経て、1996年にWebデザイナーへ転身。2000年にプリズムゲート株式会社を設立。Web業界歴は約30年、累計1,000社以上のコーポレートサイト制作・運営に携わる。現在も約100社のサイト運営を支援しながら「AIがどのサイトを引用するか」を現場で日々検証している。
著書:『士業のためのホームページのつくりかた』『儲かる会社はホームページが9割!』『ホームページ集客大全100』『はじめてのWebライティング大全100』
最新刊として、2026年6月29日『今すぐできるLLMO・AIO[AI最適化]実践テクニック100』(秀和システム新社)を発売。